

כלי סייבר מתקדמים הופכים לנגישים גם לחברות בלי צוותי אבטחה גדולים
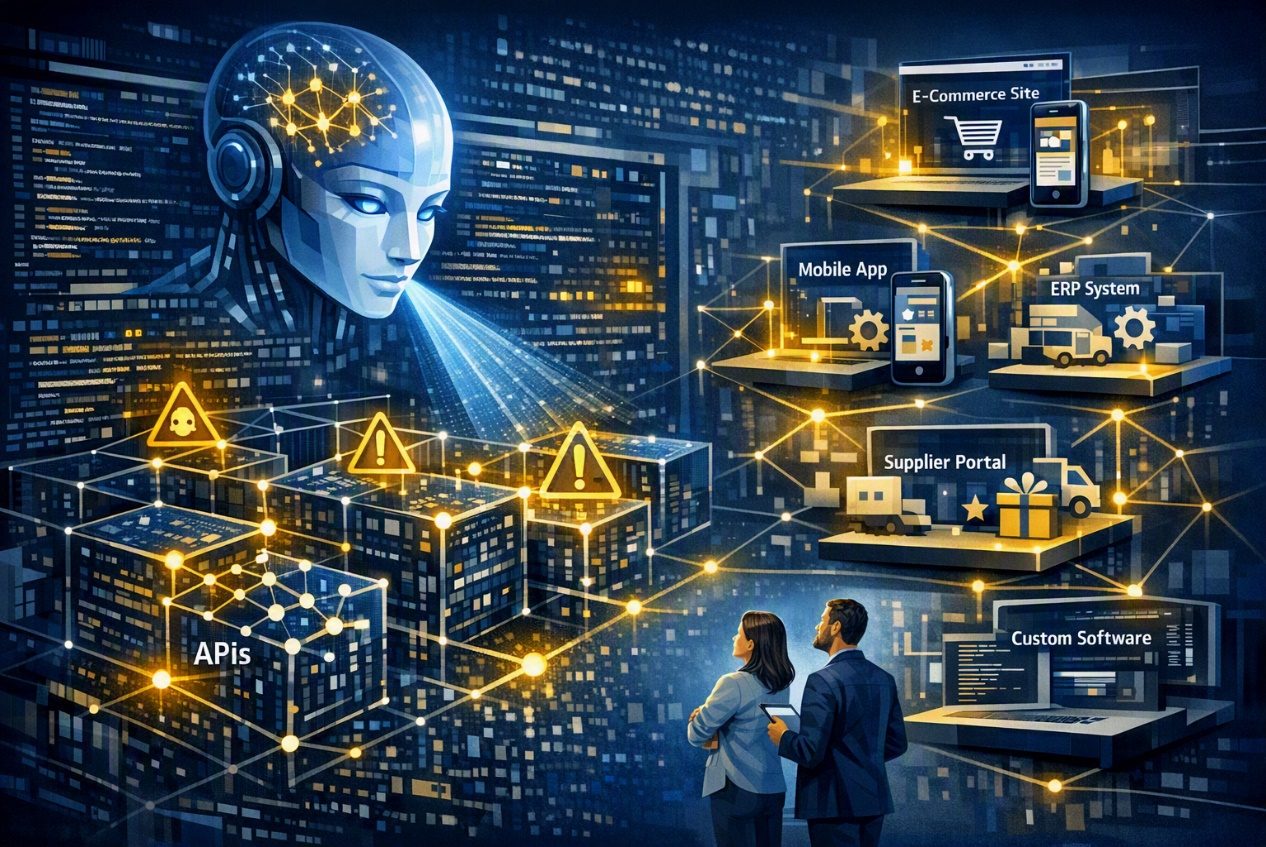
פרויקט Glasswing של Anthropic הוכיח שניתן להשתמש במודלים מתקדמים של AI באופן הגנתי כדי לסרוק בסיסי קוד גדולים ולזהות פרצות תוכנה בקנה מידה שקשה לצוותי אבטחה מסורתיים להשיג. היוזמה איגדה שותפי טכנולוגיה ותשתית מרכזיים, העניקה לגורמי הגנה גישה מוקדמת ל-Claude Mythos Preview, והתמקדה באיתור ותיקון חולשות בתוכנה קריטית לפני שתוקפים מספיקים לנצל אותן.
עבור עסקים רגילים, הנקודה אינה שכל חברה תפעיל מודל אבטחה מתקדם באופן פנימי. הנקודה היא שהציפיות משתנות. אם AI יכול לסייע לצוותי אבטחה לבדוק קוד, לאתר דפוסים פגיעים, לייצר ממצאים מובנים ולזרז מיון ראשוני, ספקי תוכנה כבר לא יכולים להתייחס לבדיקת קוד מעמיקה כאל מותרות השמורים לתאגידים גדולים. גם קמעונאי, יבואן, מרפאה, יצרן או חברת שירותים בגודל בינוני תלויים בתוכנה שעלולה לשאת סיכון של ממש.
שאלת הסייבר החדשה עבור בעלי עסקים אינה אם הם כותבים קוד. השאלה היא אם הקוד שהם תלויים בו נבדק, תוקן ואומת.
למה זה חשוב גם לחברות שאינן חברות תוכנה
חברה אולי לא רואה את עצמה כחברת תוכנה, אך הפעילות שלה בדרך כלל מספרת סיפור אחר. המכירות עשויות להיות תלויות באתר מסחר אלקטרוני. חוויית הלקוח עשויה להיות תלויה באפליקציה. הכספים והמלאי עשויים להיות תלויים במערכת ERP. ספקים עשויים להתחבר דרך פורטל. לקוחות עשויים להשתמש בחשבונות מועדון. שותפים עשויים להתחבר דרך ממשקי API. מערכת מותאמת אישית שנבנתה לפני שנים על ידי מפתח חיצוני עשויה עדיין לשכון בשקט במרכז העסק.
השינוי באחריותיות הספקים
פרויקט Glasswing גם משנה את הדרך שבה על בעלי עסקים לדבר עם ספקי תוכנה. ספק כבר לא יכול להסתפק באמירה מעורפלת כמו "אבטחה חשובה לנו". אם איתור פרצות בסיוע AI הופך לחלק מארגז הכלים ההגנתי המודרני, על לקוחות לשאול האם הספק משתמש בסריקת קוד, בניתוח תלויות, בתהליכי תיקון ובבדיקה אנושית כדי להפוך ממצאים לתיקונים ממשיים.
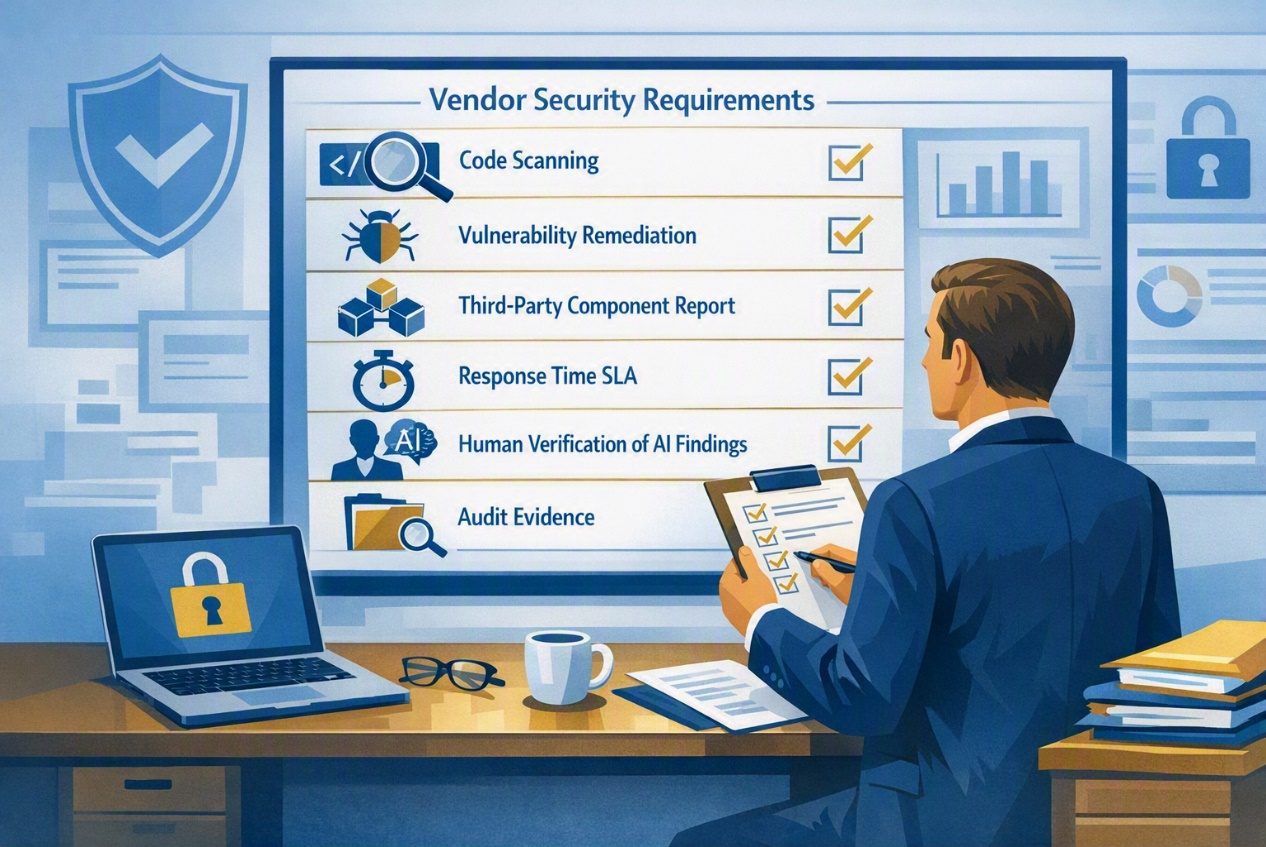
הנקודה האחרונה קריטית. AI יכול לייצר מספר גדול של ממצאים, אך לא כל ממצא חשוב, ניתן לניצול או מסווג נכון באותה מידה. העסק לא צריך לקבל דוח AI גולמי כהוכחה לאבטחה. עליו לדרוש ראיות לכך שהממצאים נבדקו, תועדפו, תוקנו, נבחנו ונסגרו. איתור ממצאים מועיל רק כשהוא הופך לצמצום סיכון מאומת.
אם מתגלה פרצה בתוכנה שהעסק שלכם תלוי בה, האם אתם יודעים מי אחראי לתקן אותה, באיזו מהירות, וכיצד הוא מוכיח שהתיקון עבד?
מה עסקים צריכים לדרוש מספקי תוכנה
התגובה המעשית היא להפוך את אבטחת התוכנה לחלק מניהול הספקים. עסק לא צריך להפוך למעבדת מחקר סייבר, אך הוא כן זקוק לשאלות טובות יותר, לחוזים חזקים יותר ולראיות לכך שהספקים שלו נוקטים בפרקטיקות אבטחה מודרניות. אם ספק בונה, מארח, מתאים אישית או משלב תוכנה קריטית לעסק, בדיקת אבטחה צריכה להיות חלק מהשירות, לא טובה שמבקשים אחרי אירוע.
עבור בעלי עסקים, המטרה אינה לדרוש אבטחה מושלמת. אבטחה מושלמת אינה קיימת. המטרה היא להפוך את האבטחה לגלויה, לחוזית ולניתנת לבדיקה. ספק אמור להיות מסוגל להסביר מה נסרק, מה נמצא, מה תוקן, מה עדיין פתוח, ומי קיבל על עצמו את הסיכון השייר. אם התשובה היא רק "כלי ה-AI שלנו בדק את זה", התשובה אינה מספקת.
DNLA Playbook לאחריותיות סייבר של ספקים
- מפו את התוכנה הקריטית. רשמו כל אתר מסחר אלקטרוני, אפליקציה, התאמה אישית של ERP, פורטל ספקים, מערכת מועדון, ממשק API ותהליך עבודה מותאם אישית שהעסק תלוי בהם.
- סווגו את סיכון הספקים. תעדפו מערכות הנוגעות בתשלומים, בנתוני לקוחות, בנתוני עובדים, ברשומות פיננסיות, בגישת ספקים או ברציפות תפעולית.
- דרשו ראיות לסריקה. בקשו הוכחה לסריקת קוד, לבדיקת תלויות ולפעילות תיקון, לא רק הצהרת מדיניות.
- הגדירו זמני תגובה. עגנו התחייבויות לתגובה לפרצות בחוזים או בהסכמי רמת שירות.
- דרשו שקיפות לגבי צדדים שלישיים. בקשו מהספקים לדווח על ספריות, רכיבים, תוספים ושירותים חיצוניים מרכזיים שבהם נעשה שימוש בפתרון.
- דרשו בדיקה אנושית של ממצאי AI. AI יכול לזרז את האיתור, אך אנשי מקצוע מוסמכים חייבים לאמת חומרה, יכולת ניצול, תיקונים וסגירה.
DNLA Take
פרויקט Glasswing הוא סימן לכך ש-AI הגנתי מתקדם עובר מחידוש מחקרי לפעילות אבטחה מעשית. זה חשוב הרבה מעבר לחברות טכנולוגיה. עסקים רגילים נשענים על תוכנה מדי יום, גם כשהם לא כותבים קוד בעצמם. אתר המסחר האלקטרוני, האפליקציה, מערכת ה-ERP, ממשק הספקים, פלטפורמת המועדון, ממשק ה-API ותהליך העבודה המותאם אישית, כולם נושאים סיכון. ככל ש-AI הופך את איתור הפרצות למהיר יותר, על בעלי עסקים להעלות את הציפיות מהספקים שלהם: לסרוק את הקוד, לתקן את החולשות, לתעד רכיבים של צדדים שלישיים, להתחייב לזמני תגובה, ולהוכיח שממצאים שנוצרו באמצעות AI נבדקו על ידי בני אדם. בשלב הבא של אבטחת הסייבר, האמון לא יגיע מספק שאומר "אנחנו מאובטחים". הוא יגיע מראיות לכך שהתוכנה נבדקה, תוקנה ואומתה.
רוצים שאותה קפדנות תוחל על מערכת ה-AI שלכם?
בדיוק לשם כך קיים QAi Health Check.