

Visa 与 OpenAI 开始为 AI 智能体搭建支付轨道
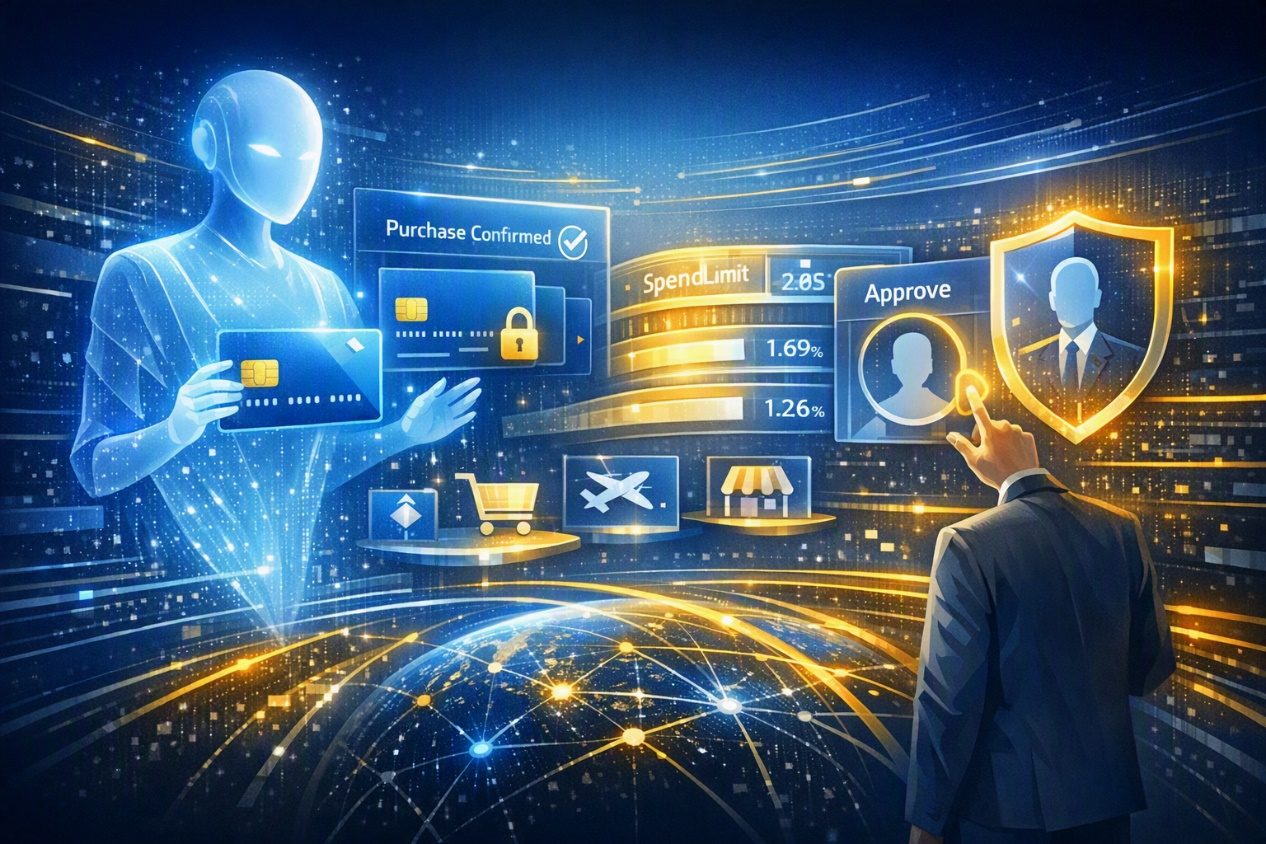
2026年6月10日,Visa 与 OpenAI 宣布建立战略合作,让 AI 智能体进一步走向真实的经济行为。这项合作旨在让智能体能够在 OpenAI 的各类体验中参与购买和支付流程,同时依托 Visa 的全球网络、代币化技术、授权机制和反欺诈监控基础设施。乍看之下,这似乎只是又一次支付领域的整合,但实际上,它标志着一次更深层次的转变:AI 正在从帮助用户找到某样东西,转向帮助用户在自己设定的规则之下完成交易。
Visa 将这项工作描述为其更宏大的 Visa Intelligent Commerce(Visa 智能商务)计划的一部分,该框架旨在让智能体化商务变得安全、可扩展且值得信赖。其基本思路简单却强大:用户或企业授权 AI 智能体在划定的边界内行动。这些边界可能包括代币化的支付凭证、消费限额、经批准的商家类别、必需的人工审批、实时反欺诈监控,以及在智能体动用资金之前明确的用户授权。
真正的里程碑,并不在于 AI 能够推荐一件商品,而在于 AI 很快可能被允许去购买它——但前提是,必须在用户设定的规则之内。
从推荐到执行
到目前为止,大多数面向消费者的 AI 商务应用,仍然停留在建议层面:助手可以比较产品、总结评价、推荐商家、准备购物清单,或帮助用户在多个选项之间做出决定。而涉及敏感环节的部分,仍然要由人类自己完成:选择支付方式、确认订单,并对交易承担责任。Visa 与 OpenAI 的这次合作,指向的是一种不同的模式:用户依然掌握着控制权,但 AI 智能体或许能够在预先设定好的权限范围内,直接执行购买操作。
这一区别,对每一家在线销售的企业都至关重要。如果智能体化商务变得普遍,客户的购物旅程可能不再从搜索结果页、社交广告、市场平台列表或品牌官网开始,而是从一个对话式助手内部开始。智能体将负责比较报价、评估政策条款、应用用户偏好、核查信任信号,并判断哪家商户足够安全、足够便捷、也足够合规,能够完成这项任务。
商家为何应该重视
智能体化商务,正在改变“被发现”这件事本身的含义。一个对人类而言极具说服力的网站,对 AI 智能体来说未必容易解读。产品数据、价格清晰度、退货政策、配送限制、库存信号、欺诈指标和结账可靠性,如今都成为机器可读购买决策的一部分。商家优化的对象,已经不再只是浏览页面的人,同样也是需要判断这笔购买能否安全完成的智能体。
如果明天有一个 AI 智能体访问你的商店,它能理解你的产品、信任你的结账流程,并在无需人工介入澄清的情况下完成购买吗?
治理难题:责任在谁
最棘手的问题,并非技术性的问题,而是关于问责的问题。如果智能体选错了商品,会怎样?如果它误解了用户的意图,会怎样?如果某个商家类别本身是被允许的,但这一次具体的购买行为并不恰当,又该怎样?如果智能体被一个具有欺骗性的页面、一个虚假折扣,或嵌入在产品内容中的恶意提示词操纵了,又该怎样?智能体化支付带来了便利,但也带来了全新形式的纠纷。
对消费者来说,答案必须是透明度和控制权;对企业来说,答案必须是政策设计。一家允许智能体购买办公用品、差旅、软件订阅或服务的公司,需要为授权、员工意图、预算归属、报销、退货权利、例外处理和审计留痕分别制定规则。智能体也许可以执行交易,但由此产生的后果,仍然由组织本身承担。
DNLA 智能体支付行动手册
- 从低风险品类入手。在扩展到复杂交易之前,先让智能体处理办公用品、订阅服务、差旅选项或经批准供应商等可重复性的购买。
- 按角色定义消费限额。个人助手、销售智能体、采购机器人和财务工作流,不应共享同一套权限。
- 对例外情况要求确认。新商户、大额订单、异常数量和敏感品类,都应触发人工审批。
- 保留审计记录。记录谁授予了权限、智能体遵循了哪条规则、购买了什么,以及这笔交易为何获得批准。
- 做好客户支持准备。退货、退款、拒付和投诉,都必须能够区分是用户失误、智能体失误、商家失误,还是欺诈行为。
DNLA 观点
Visa 与 OpenAI 所做的,并不只是让结账变得更简单,而是在帮助定义一个新市场的信任层——在这个市场里,软件智能体可以代表个人和企业发起、评估并完成支付。这里面的机遇十分巨大:更少的摩擦、更快的购买速度、更个性化的商务体验,以及购买行为成为对话一部分的全新工作流程。而风险同样巨大:责任归属不清、误购、欺诈途径,以及关于用户究竟批准了什么的纠纷。真正的赢家,会是那些把智能体化支付当作一套受治理的基础设施来对待的公司,而不是把它当作一项新奇功能。在商务发展的下一阶段,信任本身,就是产品。
希望以同样的严谨标准审视你自己的 AI 系统吗?
这正是 QAi 健康检查的用途所在。