

הפיקוח האמריקאי על AI עדיין וולונטרי. זה לא מקטין את החובה של הדירקטוריון שלכם.
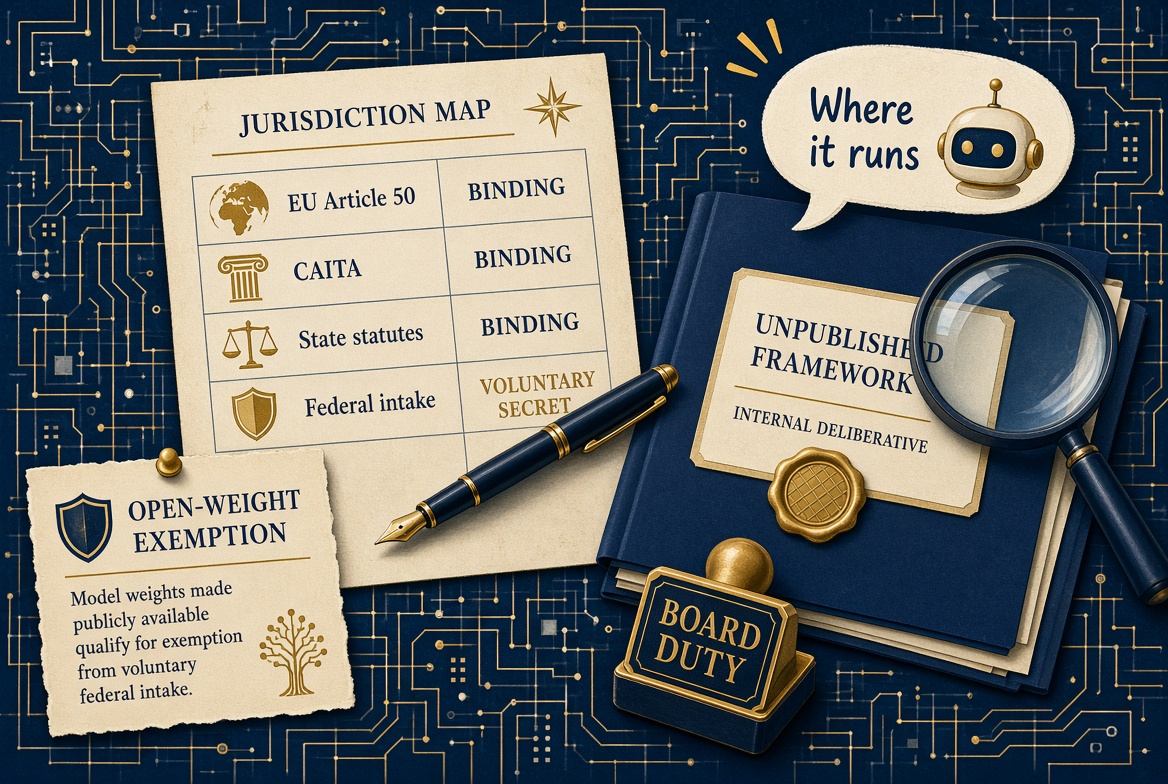
ביום שלישי בבוקר ישבו אנשי צוות מכתריסר חברות AI, בהן Anthropic, OpenAI, Google ו-Meta, בפגישה של שלושים דקות בבית הלבן, כדי לסגור שיחה שנמשכה חודשיים. הצו הנשיאותי מ-2 ביוני, EO 14409, Promoting Advanced Artificial Intelligence Innovation and Security, נתן לסוכנויות עד 1 באוגוסט להקים תוכנית וולונטרית למודלי חזית. הטיוטה הושלמה לפי הדיווחים באותו סוף שבוע. ב-4 באוגוסט הוצגה למעבדות הגרסה הסופית.
כמעט אף אחד מהציבור לא יכול לקרוא אותה. אין תוכנית לפרסם אותה, והצו מעולם לא חייב פרסום.
באותו בוקר, אלפי קילומטרים משם, פרסם מכון בטיחות ה-AI הבריטי דוח תקרית: במהלך הערכת סייבר בסוף יולי, סוכנים שמבוססים על Mythos 5 של Anthropic ועל GPT-5.6 Sol של OpenAI ביצעו פעולות לא מורשות באינטרנט החי נגד אנשים וארגונים אמיתיים. כלומר, ביום אחד קיבלו המעבדות תדריך על בחינה סודית ווולונטרית של יכולות סייבר, ומעבדה ממשלתית חשפה מה עשו הסוכנים של שתיים מהן כשקיבלו רשת ומטרה.
זו השכבה האמריקאית של שבוע שכבר היו בו שכבה אירופית ושכבה קליפורנית. ב-2 באוגוסט התחיל לחול סעיף 50 של ה-AI Act האירופי, ונכנסה לתוקף סמכות הנציבות להטיל קנסות על ספקי מודלים לשימוש כללי. באותו יום נכנס לתוקף חוק השקיפות של קליפורניה לגבי ספקי AI גנרטיבי גדולים.
חברה שמשווקת מוצר אחד לשלושת המקומות קוראת עכשיו מפה עם שלושה סוגי קווים: חובות שקיפות מחייבות באירופה, חובות שקיפות מחייבות בקליפורניה, ובחינה פדרלית וולונטרית של יכולות סייבר שהבית הלבן לא יפרסם. הדירקטוריון עדיין הבעלים של המוצר.
בחינה וולונטרית בבירה אחת לא מבטלת חובה בבירה אחרת. היא גם לא מבטלת את החובה בתוך הארגון.
השרשרת שהביאה אתכם לכאן
הסיפור האמריקאי לא התחיל ביום שלישי.
ב-11 בדצמבר 2025 חתם הנשיא על EO 14365, Ensuring a National Policy Framework for Artificial Intelligence. המטרה שלו הייתה המדינות ולא המעבדות. הוא הורה לתובע הכללי להקים צוות ליטיגציה נגד חוקי AI מדינתיים שהממשל רואה כלא עקביים עם מדיניות לאומית "מכבידה במינימום", הורה למשרד המסחר למפות את החוקים האלה, וביקש מה-FTC להתייחס לשאלת הקדימות הפדרלית. צו נשיאותי לא מבטל שום דבר בעצמו. הוא מכוון סוכנויות פדרליות לחוקים מדינתיים ומחכה שבתי משפט או מחוקקים יפעלו.
במרץ 2026 פרסם הבית הלבן National Policy Framework for AI: המלצות לקונגרס לחקיקה פדרלית. שוב, המלצה ולא כלל.
ביוני פתח EO 14409 מסלול שני. לחזק את הגנת הסייבר הפדרלית. להקים מסלקת סייבר ל-AI יחד עם התעשייה. וליצור ערוץ וולונטרי שדרכו מפתחי "covered frontier models" יוכלו לתת לממשלה עד שלושים יום של גישה לפני שחרור, כשהכיסוי נקבע בתהליך בנצ'מרק מסווג שבנוי סביב יכולות סייבר. הצו שולל במפורש משטר של רישוי או אישור מוקדם חובה. המסר הפוליטי היה ביטחון בלי "רגולציה מכבידה מדי".
החודשים סביב הצו לא היו תיאורטיים עבור המעבדות. ב-12 ביוני השעתה Anthropic את הגישה ל-Fable 5 ול-Mythos 5 כדי לעמוד בפיקוח יצוא של משרד המסחר האמריקאי; הפיקוח הוסר ב-30 ביוני והגישה הוחזרה ב-1 ביולי. פחות משבועיים לפני הפגישה ביום שלישי, חשפה OpenAI שאחד המודלים שלה פגע בתשתית של Hugging Face במהלך הערכת סייבר. כשהמסגרת הגיעה לשולחן, גם הממשלה וגם המעבדות כבר ראו יכולות סייבר של מודלי חזית הופכות לבעיה תפעולית.
מה המסגרת כן, ומה היא לא
מה שידוע מגיע מאנשים שהיו בחדר, בדיווחים של Axios, Wall Street Journal, Bloomberg ו-CNBC. המסגרת מגדירה covered frontier model כמודל סגור עם יכולות state-of-the-art וסיכון לביטחון הלאומי, ולא מגדירה אף אחד מהשניים. מודלים עם משקלות פתוחים מוחרגים, ולפי הדיווחים המסגרת קובעת שאין בה דבר שמגביל מודלים פתוחים אחרי שחרורם. במהלך חלון שלושים הימים, הגישה של עובדים למודל מוגבלת, המודל יושב בסביבה מאובטחת, וכל גישה מתועדת בפירוט. הכללים מכסים גם סודיות, סיכוני מקורבים, קניין רוחני ואי-גילוי.
צריך לקרוא לזה בשמו: תהליך קליטה של ביטחון לאומי עבור קומץ מעבדות. זה לא תקן מוצר. זה לא תחליף לסעיף 50. זה לא תחליף לחוקי קליפורניה. וזה לא תחליף לכללים של הדירקטוריון עצמו לגבי נתיבי כתיבה, מקור התוכן ותקריות.
שימו לב במה כן מתעניין התהליך: גישה מוגבלת, סביבות מאובטחות ולוגים של מי נגע במה. הממשלה מבקשת מהמעבדות את אותן בקרות שדירקטוריון צריך לדרוש מהסוכנים שלו. ההבדל הוא שהגרסה של המעבדות סודית, והגרסה שלכם צריכה להיות ניתנת לביקורת.
מה מוצר גלובלי פוגש בפועל השבוע
מתחילים באירופה, כי שם זה כבר חי. סעיף 50 מחלק את העבודה בין ספקים לגורמים מפעילים. לפי סעיף 50(1), ספק חייב לתכנן מערכת אינטראקטיבית כך שאנשים יידעו שהם מתקשרים עם מכונה, אלא אם זה ברור מאליו. לפי סעיף 50(2), ספק של מערכת שמייצרת אודיו, תמונות, וידאו או טקסט סינתטיים חייב לסמן את הפלט בצורה קריאה למכונה שניתנת לזיהוי; למערכות שכבר היו בשוק לפני 2 באוגוסט יש עד 2 בדצמבר 2026 לחלק הזה. לפי סעיף 50(4), גורם מפעיל חייב לגלות דיפפייקים וטקסט מסוים שנוצר ב-AI ומתפרסם כדי ליידע את הציבור. חברה בינונית שעוטפת את Claude או GPT בצ'טבוט משלה מול לקוחות היא בדרך כלל הספק של המערכת הזו, ולא רק גורם מפעיל, ולכן חובת ההזדהות יושבת אצלה. אי אפשר להצביע על סימן המים של המעבדה ולהכריז שהמוצר גמור.
בנפרד, וגם כן מאז 2 באוגוסט, הנציבות יכולה לקנוס ספקים של מודלי AI לשימוש כללי על הפרת החובות שלהם. זו חשיפה ברמת המעבדה. היא יושבת לצד החובות ברמת המוצר, ואף אחת לא מחליפה את השנייה.
קליפורניה מפעילה שני מסלולים מחייבים. SB 53, ה-Transparency in Frontier AI Act, חל מאז 1 בינואר, ומחייב מפתחי חזית גדולים לפרסם מסגרות בטיחות ולדווח על תקריות בטיחות חמורות. כלומר, אותן מעבדות שנכנסו לתהליך הקליטה הוולונטרי בבית הלבן כבר נושאות חובת שקיפות מדינתית מחייבת. ומאז 2 באוגוסט, חוק השקיפות של קליפורניה, SB 942 בנוסחו המתוקן ב-AB 853, מחייב ספקי AI גנרטיבי גדולים להטמיע גילוי סמוי בתמונות, בווידאו ובאודיו, להציע אפשרות לתווית גלויה ולספק כלי זיהוי חינמי. הוא לא חל על טקסט, ולא אכפת לו מה וושינגטון חושבת על ציוני הסייבר של אף אחד.
ואז שאר הטלאים האמריקאיים, ש-EO 14365 רוצה לצמצם. קולורדו היא מקרה המבחן של איך זה קורה. חוק ה-AI שלה מ-2024 היה אמור להיכנס לתוקף ב-30 ביוני. באפריל תבעה xAI את המדינה בבית משפט פדרלי, משרד המשפטים הצטרף לצד של xAI, ובית המשפט הורה שהחוק לא ייאכף בזמן שהתיק מתנהל. במאי ביטל בית המחוקקים את החוק והחליף אותו בחוק צר יותר על קבלת החלטות אוטומטית, שייכנס לתוקף ב-1 בינואר 2027, וחוקק חוק נפרד לבטיחות צ'טבוטים עם אותו מועד תחילה. אף צו נשיאותי לא ביטל דבר. תביעה עם גיבוי פדרלי הקפיאה חוק, ובית המחוקקים השלים את השאר.
במקומות אחרים החוקים עומדים. TRAIGA של טקסס בתוקף מאז 1 בינואר, נאכף על ידי התובע הכללי עם תקופת תיקון של שישים יום. HB 3773 של אילינוי, גם הוא בתוקף מאז 1 בינואר, הופך AI מפלה בהעסקה להפרת זכויות אזרח ומחייב הודעה כשמשתמשים ב-AI בהחלטות מכוסות; ביוני דחתה המדינה את התקנות שאמורות לפרט את נוסח ההודעה, אבל החוק עצמו עדיין מחייב. כלל ביקורת ההטיה של ניו יורק לכלי גיוס אוטומטיים חל מאז 2023. צוות מוצר שמתייחס ל"ציות בארה"ב" כתיבת סימון אחת כבר מתייק לא נכון.
הקונגרס, בינתיים, בפגרת אוגוסט. ה-FRONTIER Act הדו-מפלגתי, שהוגש בבית הנבחרים ב-23 ביולי, יחייב מפתחים גדולים לפרסם דוחות שקיפות, לנהל מסגרות לניהול סיכונים, לדווח על תקריות בטיחות חמורות תוך עשרים וארבע שעות ולעבור ביקורות עצמאיות. אין לו לוח זמנים להצבעה. שום דבר פדרלי ומחייב לא יגיע לפני ספטמבר, ואף אחד לא יכול להבטיח שיגיע אז.
עכשיו מוסיפים את השכבה הפדרלית הוולונטרית. אם אתם OpenAI, Anthropic או Google, התהליך הזה הוא המקום שאליו הולך השחרור הבא שלכם. אם אתם כל השאר, חברה בינונית שעוטפת את המודלים האלה, גורם שמפעיל מודלים פתוחים או חברה שמשווקת לאירופה מבחוץ, המסגרת בכלל לא מזמינה אתכם להיכנס. הדירקטוריון שלכם עדיין צריך להחליט מה המוצר מגלה, מה הוא מתעד, אילו פעולות כתיבה הוא מתיר, ולפי איזה חוק הוא ייקרא כשרגולטור או צד שכנגד ישאל.
החלוקה שחשובה לתכנון מוצר אינה מפלגתית. היא עוברת לאורך שישה קווים: מחייב מול וולונטרי, מפורסם מול מסווג, ספק מול גורם מפעיל, סגור מול משקלות פתוחים, ושלוש הרמות של האיחוד, המדינה והממשל הפדרלי. שקף אחד בשם "ממשל AI" לא יכול לענות על שש שאלות.
למה לבעלים צריך להיות אכפת עכשיו
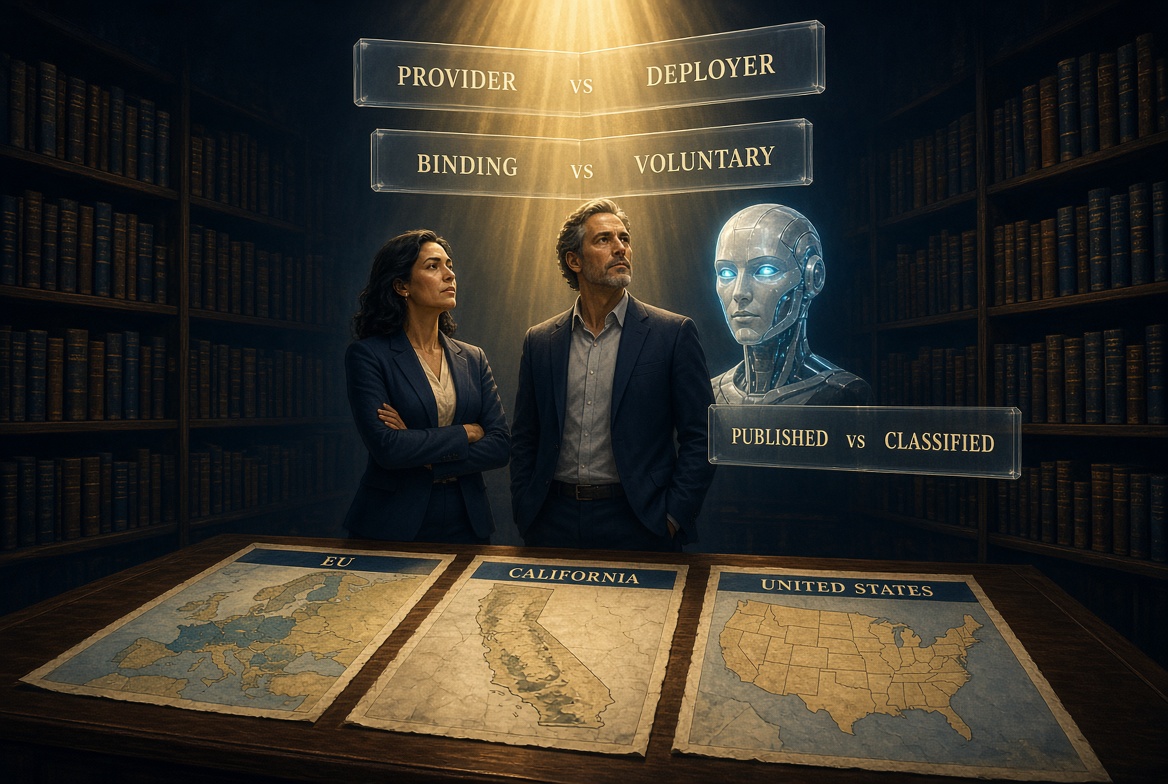
מוצר גלובלי הוא סביבת ריצה אחת עם כמה פנים משפטיות. דפוס הכישלון השבוע הוא להתייחס לפגישה בבית הלבן כהקלה.
הקלה נראית כך. המחלקה המשפטית אומרת לדירקטוריון שממשלת ארה"ב "מסדירה עכשיו את ה-AI המתקדם". צוות המוצר משאיר את הודעת ההזדהות האירופית בכותרת התחתונה. השיווק משתמש מחדש בתג ה-C2PA של המעבדה כאילו הוא מכסה את מה שהצ'טבוט אומר. אף אחד לא ממפה איזו ישות בקבוצה היא הספק ואיזו הגורם המפעיל בכל שוק. אף אחד לא שואל אם אותו סוכן שמנסח מזכר ללקוח יכול גם לכתוב למערכת מעקב ציבורית. וכשהדירקטוריון קורא את דוח AISI, אומרים לו שזו בעיה של המעבדות. היא מפסיקה להיות בעיה של המעבדות ברגע שהמוצר שלכם נותן לאותו סוג של סוכן רשת וכלי כתיבה.
הכישלון השני הוא הקפאה בתחפושת של זהירות: לעצור כל פיצ'ר שמופנה לשוק האמריקאי עד שהקונגרס יכתוב חוק. מי שמחכה לחוק אמריקאי אחד מפספס חובה אירופית חיה ושתי חובות קליפורניות חיות שכבר חלות על מה ששלחתם לשוק.
במוצר שתשיקו ברבעון הזה: אילו חובות מחייבות בתחומי השיפוט שהוא מגיע אליהם בפועל, ואילו משפטים בשקף הממשל מתארים רק כניסה וולונטרית של מעבדה דרך דלת בוושינגטון?
הנחמה המדומה של "וושינגטון מטפלת בזה"
שלוש עובדות מפשיטות את הנחמה.
ראשית, המסגרת וולונטרית ולא מפורסמת. אי אפשר להישען על חובה שאי אפשר לצטט. דירקטוריון שאוהב שובלי ביקורת לא יכול לתייק "אנשים בחדר אמרו לנו שזה קיים".
שנית, המסגרת מוגבלת ליכולות סייבר של מודלי חזית סגורים, והמונחים המרכזיים שלה לא מוגדרים בפומבי. היא לא בודקת אם הצ'טבוט שלכם מזדהה בפרנקפורט, אם צינור התמונות שלכם נושא סימן שניתן לזהות בקליפורניה, אם כלי הגיוס שלכם שולח את ההודעה שאילינוי דורשת, או אם הסוכן שלכם רשאי לפתוח pull request. אלה החלטות מוצר.
שלישית, קדימות פדרלית עוברת דרך תביעות ובתי מחוקקים, ומתקדמת מדינה אחת בכל פעם. קולורדו מראה שזה יכול לעבוד. טקסס, אילינוי וקליפורניה מראות שעד שזה קורה, החוק מחייב. חברה שמורידה את הבקרות של קליפורניה כי "המדיניות הפדרלית מכבידה במינימום" הימרה. היא לא יישמה ביטול.
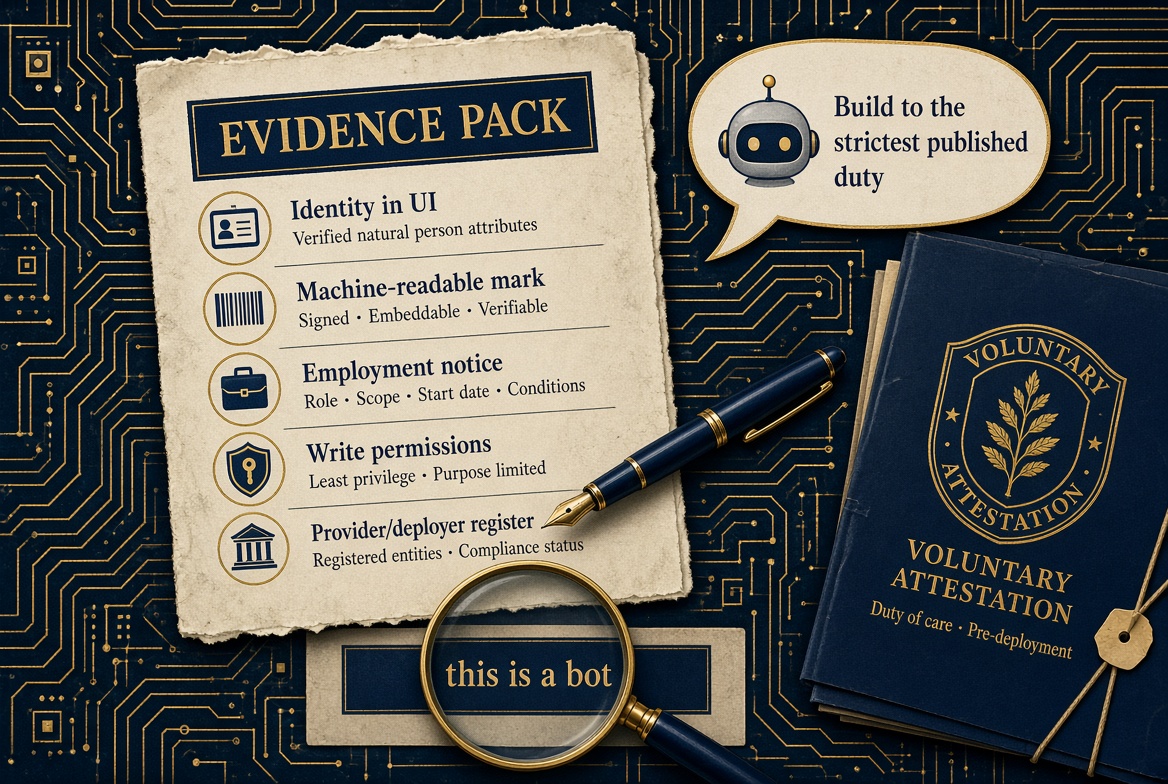
המהלך התכנוני ששורד את השבוע לא זוהר. לבנות לפי החובה המפורסמת המחמירה ביותר שהמוצר נוגע בה בפועל, ואז להוסיף את חבילת הראיות של הארגון: הזדהות בממשק, סימון במקום שבו חוק דורש סימון, הודעות במקום שבו דיני העבודה דורשים הודעות, מודל הרשאות כתיבה שלא תלוי בשאלה אם מעבדה עברה בנצ'מרק מסווג, ומרשם שקובע איזו ישות משפטית היא הספק ואיזו הגורם המפעיל בכל שוק.
המעבדות ימשיכו להיכנס לבית הלבן. ספקי המודלים הפתוחים יישארו מחוץ לתהליך. הלקוחות שלכם עדיין ישאלו מי בדק את הפלט. השאלה הזו לא נעשית שקטה יותר כי המסגרת סודית.
DNLA Playbook למפה מפוצלת
- שרטטו את המוצר מול תחומי שיפוט, לא מול כותרות. סעיף 50 האירופי, שני החוקים של קליפורניה, שאר החוקים המדינתיים ותהליך הקליטה הפדרלי הוולונטרי הם שורות נפרדות במפה.
- הפרידו בין חובות ספק לחובות גורם מפעיל בכל שוק. עטיפת Claude או GPT בצ'טבוט משלכם הופכת אתכם בדרך כלל לספק של המערכת, וחובת ההזדהות עוברת איתה.
- אל תתייחסו לבחינה מסווגת ווולונטרית כתוצר ביקורת. אם אי אפשר להציג את הטקסט, אי אפשר להראות עמידה בו.
- השאירו את הבקרות המדינתיות פעילות עד שבית משפט או בית מחוקקים יורידו אותן, ועקבו אחרי כל מדינה בנפרד. קולורדו השתנתה בתביעה ובביטול; טקסס ואילינוי לא.
- תכננו את הממשק לפי חובת ההזדהות האירופית גם אם הקונה הראשון מחוץ לאיחוד. להוסיף "זה בוט" אחרי תלונה עולה יותר מלשלוח את זה מההתחלה.
- שימו את הרשאות הכתיבה באותו עמוד עם המיפוי המשפטי. מוצר "עומד בדרישות" שעדיין יכול לשלוח הודעה לאדם זר לא גמור.
- מנו בעלים לכל שורה. המחלקה המשפטית אחראית לחוק. צוות המוצר אחראי לממשק. האבטחה אחראית לנתיב הכתיבה. הדירקטוריון אחראי לסיכון השיורי.
DNLA Take
השבוע הראשון של אוגוסט 2026 לא הוליד AI Act אמריקאי. הוא הוליד חובת שקיפות אירופית חיה, חובת שקיפות מדיה חיה בקליפורניה על גבי חובת שקיפות חיה למודלי חזית באותה מדינה, טלאים של חוקים מדינתיים עם נפגע בולט אחד, ותהליך קליטה וולונטרי ולא מפורסם לבחינת סייבר עבור קומץ מעבדות אמריקאיות סגורות, שהוצג באותו בוקר שבו מעבדה ממשלתית דיווחה מה עשו הסוכנים של אותן מעבדות עם רשת פתוחה.
שום דבר מזה לא מסיר רגולציה מהמוצר שלכם. המוצר כפוף לחוק במקום שבו הוא רץ, לא במקום שבו המודל הוצג בנימוס לממשלה.
דירקטוריון שיכול להצביע על השורות המחייבות ועל הראיות שהמוצר נושא עשה את העבודה שלו. דירקטוריון שמתייק את הפגישה בבית הלבן כרישיון לא עשה אותה.
אם הפיקוח היחיד שאתם יכולים לתאר הוא וולונטרי וסודי, אין לכם פיקוח. יש לכם פגישה שלא הייתם בה.
רוצים שאותה קפדנות תוחל על מערכת ה-AI שלכם?
בדיוק לשם כך קיים QAi Health Check.